A Chainalysis, uma das empresas que ajudam a rastrear o dinheiro roubado da Binance, sofreu um incidente de segurança. Dados de clientes foram expostos, mas a empresa diz que não há evidência de acesso ao conteúdo das investigações.
A ironia se escreve sozinha.
O que vazou
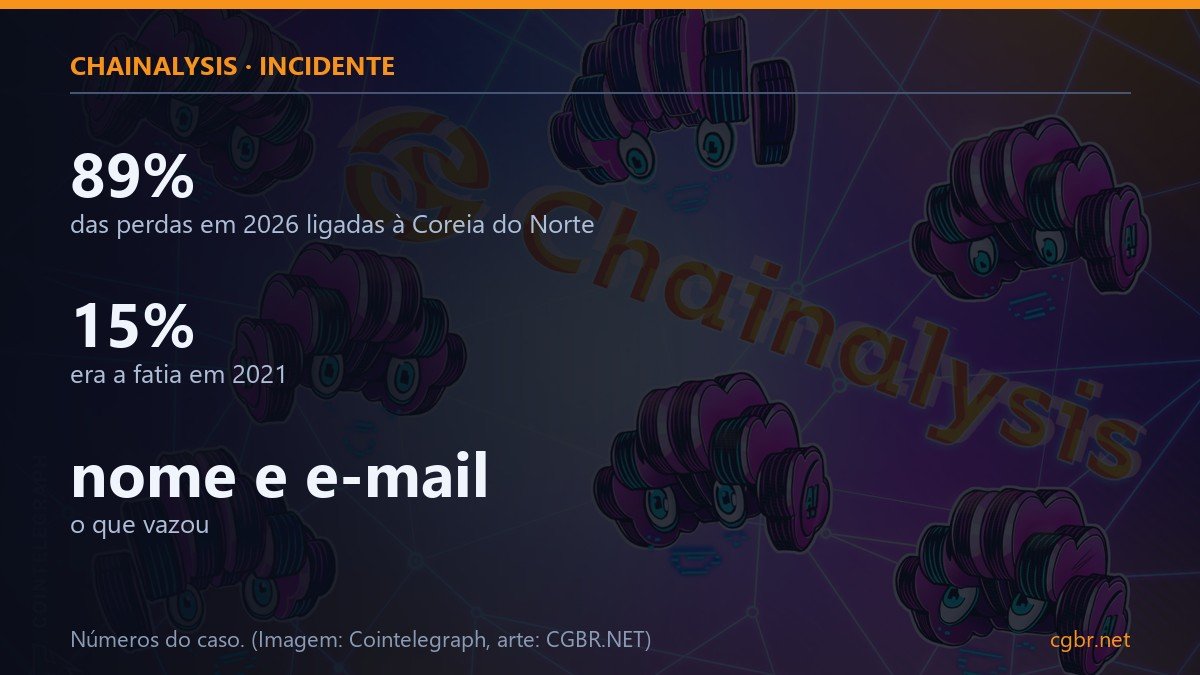
Segundo a empresa, o material exposto é de baixa sensibilidade: identificadores de usuário, nomes e endereços de e-mail.
A Chainalysis afirmou não ter encontrado sinais de acesso a credenciais de autenticação, tokens de sessão ou ao conteúdo das investigações que conduz. Ou seja, quem invadiu não teria conseguido ver para onde os fundos roubados estão indo.
O que a empresa fez
Contratou especialistas externos em segurança e disse estar usando modelos de linguagem para revisar a própria defesa. Também afirmou que o incidente não tem relação com o roubo da Binance.
O ponto que merece atenção é outro: os clientes da Chainalysis são exchanges, bancos e polícia. Um vazamento de nomes e e-mails nesse universo não entrega a investigação, mas entrega um mapa de quem investiga o quê — e isso é matéria-prima para phishing.
O que a empresa vinha dizendo
Na mesma sexta-feira, a Chainalysis publicou um dado que ajuda a entender o tamanho do problema que ela investiga: hacks ligados à Coreia do Norte responderam por quase 89% das perdas com ataques cripto em 2026. Em 2021, eram 15%.
Em cinco anos, a fatia norte-coreana nas perdas com hacks saiu de 15% para 89%.
A empresa também mapeou, nesta semana, uma rede de intermediários russos que ajuda trabalhadores de TI norte-coreanos a transformar criptomoeda em dinheiro.
Por que isso importa
Quem investiga crime organizado passa a ser alvo. Não é a primeira e não vai ser a última empresa de análise a sofrer ataque, e o setor já sabe disso há anos.
O detalhe desconfortável é o timing: aconteceu no mesmo fim de semana em que a empresa tenta provar que sabe rastrear US$ 6,3 bilhões em cripto roubada.
Conclusão
Vazar nome e e-mail não derruba uma investigação. Mas expõe as pessoas que trabalham nela, e num mercado onde o inimigo tem paciência e dinheiro, isso é o tipo de porta que se abre sem barulho.
O recado para quem usa serviços de análise: troque a senha, desconfie de e-mail com link e lembre que o dado vazado hoje é o gancho do golpe de amanhã.
Este conteúdo é informativo e não constitui recomendação de investimento. Criptoativos envolvem alto risco.
Fonte: Cointelegraph (reportagem original)