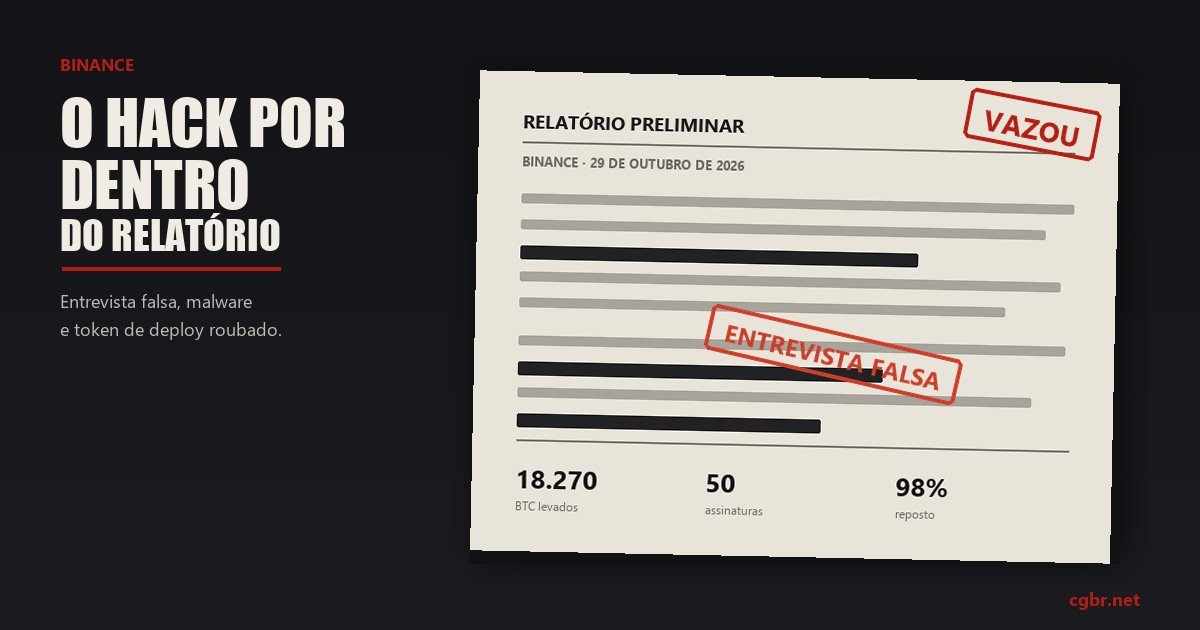
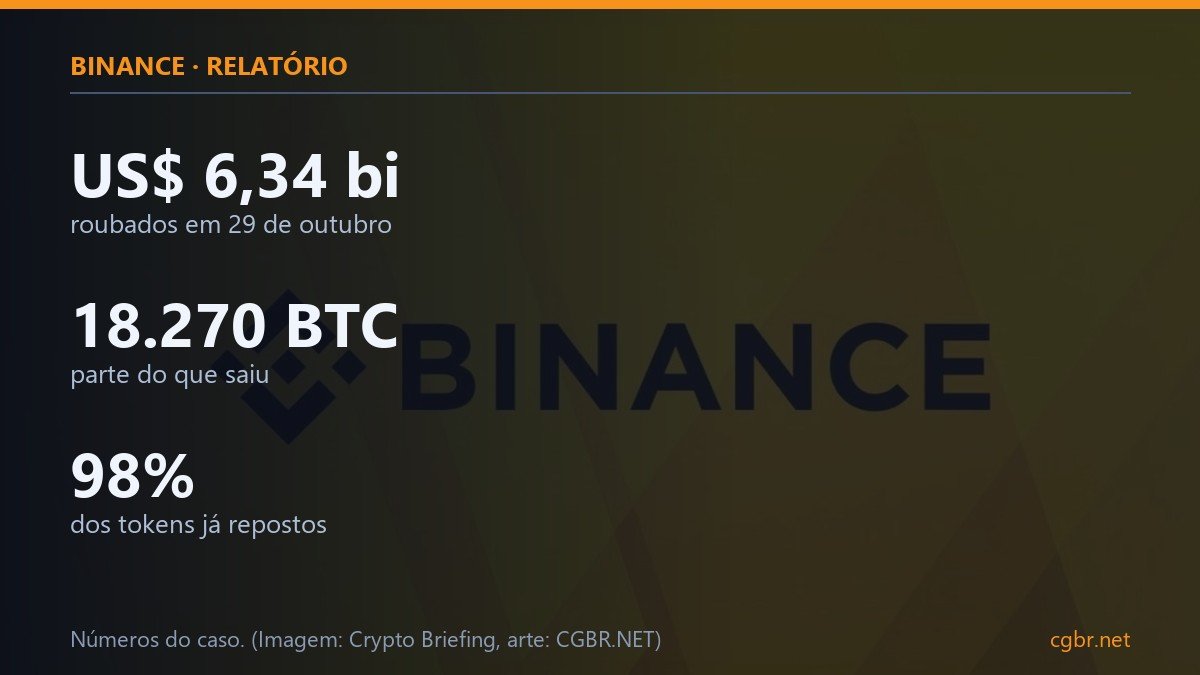
A Binance divulgou nesta terça-feira (3) o relatório preliminar do roubo de US$ 6,34 bilhões. O caminho dos invasores começou com uma vaga de emprego que não existia.
Há um detalhe desconfortável na história: a empresa foi atacada usando a própria ferramenta de inteligência artificial dela.
Setembro: a entrevista
Um engenheiro foi abordado numa plataforma de recrutamento legítima por alguém que se apresentou como diretor de projeto. O processo correu normal, com entrevista e teste técnico.
O teste veio com um instalador de ferramenta de desenvolvimento adulterado. Ao rodar o arquivo, o engenheiro abriu a porta: o programa trocava a biblioteca original por uma versão modificada e entregava acesso à máquina.
A proteção de endpoint da empresa não identificou nada.
Outubro: a IA interna como atalho
Em 20 de outubro, já com o computador comprometido, os invasores usaram a ferramenta interna de IA da Binance para alcançar mais dois engenheiros. A ferramenta tinha acesso a máquinas e a informações internas, e virou ponte.
Dessa ponte saiu um token de permissão de implantação, uma credencial que autoriza publicar código em produção. Com ela, o grupo não precisava mais de senha nem de aprovação humana.
Quem protege a entrada esqueceu de proteger a ferramenta que fica do lado de dentro.
29 de outubro: a execução
Com as credenciais, os invasores publicaram um contêiner e rodaram um script que alcançou o serviço de assinatura das carteiras. A partir dali, assinaram transações que pareciam legítimas.
O mecanismo usado foi o EIP-7702, que permite a uma carteira delegar poderes a um contrato. Foram 50 transações de assinatura para montar as autorizações maliciosas.
- 18.270 BTC
- 970,5 mil SOL
- 233,46 milhões de XRP
- 44,2 milhões de OP
A última transferência não autorizada foi de 2.961,9 ETH, às 23h56 UTC do dia 29. A delegação foi revogada pouco depois da meia-noite do dia 30.
O que já foi recuperado
Cerca de US$ 2,85 bilhões foram congelados ou interceptados. Até 31 de outubro, a exchange diz ter reposto 98% dos tokens afetados nas carteiras dos clientes.
A empresa também afirma ter reconstruído a infraestrutura de carteiras e a ferramenta de IA interna, trocado os dispositivos e revogado credenciais. Contratou empresas externas para revisar sistema e código.
Quem foi
O FBI atribui o roubo ao grupo TraderTraitor, ligado à Coreia do Norte. O país nega.
Vale lembrar que a Coreia do Norte já tinha sido apontada antes, no caso da Bybit. O roteiro se repete: engenheiro como alvo, confiança como arma, prazo longo de preparação.
O que isso ensina para quem não é Binance
- Vaga de emprego é vetor. Teste técnico pedindo para instalar pacote é rota conhecida de ataque;
- Ferramenta interna é superfície de ataque. IA com acesso a máquina e a documento precisa da mesma proteção de um servidor exposto;
- Token de deploy é a chave-mestra. Quem tem esse token não precisa quebrar carteira, só pedir para o sistema assinar.
Conclusão
O relatório é bom trabalho técnico e péssima notícia para a tese de que exchange grande é seguro por tamanho. O ataque não quebrou criptografia: passou por uma pessoa, um instalador e uma permissão.
Para quem usa corretora, a pergunta que sobra é simples e incômoda: se o invasor precisa de uma pessoa para entrar, quantas pessoas naquela empresa clicariam no arquivo errado?
Leia também: Binance reabre saques e US$ 3,64 bilhões saem da exchange; FBI confirma que a Coreia do Norte roubou da Binance; Mercado Bitcoin sofre ataque e suspende saques.
Este conteúdo é informativo e não constitui recomendação de investimento. Criptoativos envolvem alto risco.
Fonte: Crypto Briefing (com base no relatório preliminar da Binance)