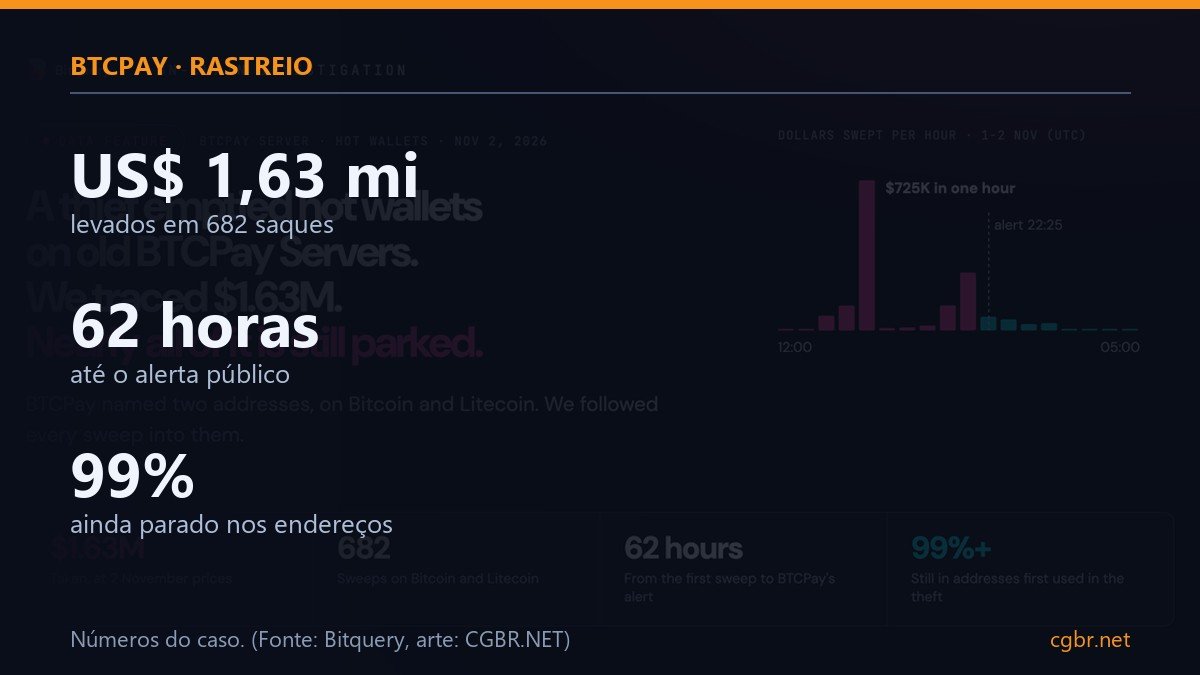
O roubo nas carteiras quentes do BTCPay Server levou US$ 1.628.450, o equivalente a 18,38 BTC e 3.405 LTC, em 682 saques entre 30 de outubro e 2 de novembro. Quem rastreou foi a Bitquery, seguindo os dois endereços que o projeto divulgou.
O número fecha a conta que no domingo ainda era um mistério: o BTCPay não havia divulgado quanto tinha sido levado.
A onda de 1º de novembro
O primeiro saque apareceu na manhã de 30 de outubro, menos de um dia depois de o BTCPay lançar a versão 2.4.7. Depois veio um fio de transações pequenas por um dia e meio.
Em 1º de novembro o ritmo mudou. Entre 14h12 e 22h16 UTC, saíram 87% de tudo o que foi contabilizado, com a hora mais movimentada chegando a US$ 725 mil. A onda terminou poucas horas antes do alerta do projeto, publicado às 22h25.
Do primeiro saque ao aviso público passaram 62 horas.
Os saques que vieram depois do alerta
O aviso mandou desligar os servidores, e parte das empresas de hospedagem tirou máquinas antigas do ar. Mesmo assim, a Bitquery contou 267 saques depois do alerta, somando US$ 150 mil, ainda na madrugada seguinte.
Cada um desses saques é um servidor antigo que continuava ligado, com dinheiro numa carteira quente, e cujo dono não leu o alerta a tempo.
Como o dinheiro estava distribuído
- Metade dos saques valia menos de US$ 100, típico de loja com movimento modesto;
- 32 saques de US$ 10 mil ou mais carregaram 77% do valor total;
- O maior saque veio de uma carteira com 566 moedas, cerca de US$ 145 mil.
Onde o dinheiro está agora
Às 6h UTC de 2 de novembro, mais de 99% do valor continuava em endereços usados pela primeira vez no próprio roubo. Um endereço recebeu US$ 1,6 mil e nada chegou a exchange conhecida.
Isso é boa e má notícia. Boa porque ainda há o que congelar se o dinheiro encostar numa corretora. Má porque endereços novos, recebendo valores fechados, são a cara tanto de depósito em exchange quanto de cofre pessoal do ladrão.
A falha era de versão antiga
O BTCPay diz que o ataque mirou servidores na versão 2.4.1, lançada em julho, ou mais antigos. A 2.4.2, de agosto, corrigiu duas falhas graves: uma deixava qualquer pessoa copiar os arquivos de controle do nó Lightning e outra permitia entrar pela API sem o código de dois fatores.
Quem estava na 2.4.1 tinha passado pelo menos 86 dias sem essas correções. O desenvolvedor-chefe, Nicolas Dorier, disse que o invasor conseguiu entrar como administrador e que havia sinais de uso de vulnerabilidades anteriores à 2.4.2.
O que fazer se você roda BTCPay
- Atualize para 2.4.7 antes de religar o servidor;
- Se estava na 2.4.1 ou anterior, trate como acesso comprometido: procure envios que você não fez, contas de administrador e chaves de API que não criou;
- Mova o saldo para uma carteira nova, com seed nova, que nunca tocou o servidor;
- Troque tudo: senha de administrador, cada chave de API, e ligue o dois fatores.
Conclusão
O caso tem uma ironia amarga. O BTCPay existe justamente para a loja não depender de ninguém, e a versão 2.4.7 trouxe 85 correções encontradas por um scanner de código com IA. As correções publicadas mostram onde o software era fraco: para quem quer atacar, é um mapa.
E fica a lição mais chata de aceitar: segurança de software livre não é instalar uma vez. É atualizar sempre, e manter na carteira quente só o troco do dia.
Leia também: BTCPay Server manda desligar instâncias após drenagem de carteiras; Mercado Bitcoin sofre ataque e suspende saques.
Este conteúdo é informativo e não constitui recomendação de investimento. Criptoativos envolvem alto risco.
Fonte: Bitquery (análise on-chain)