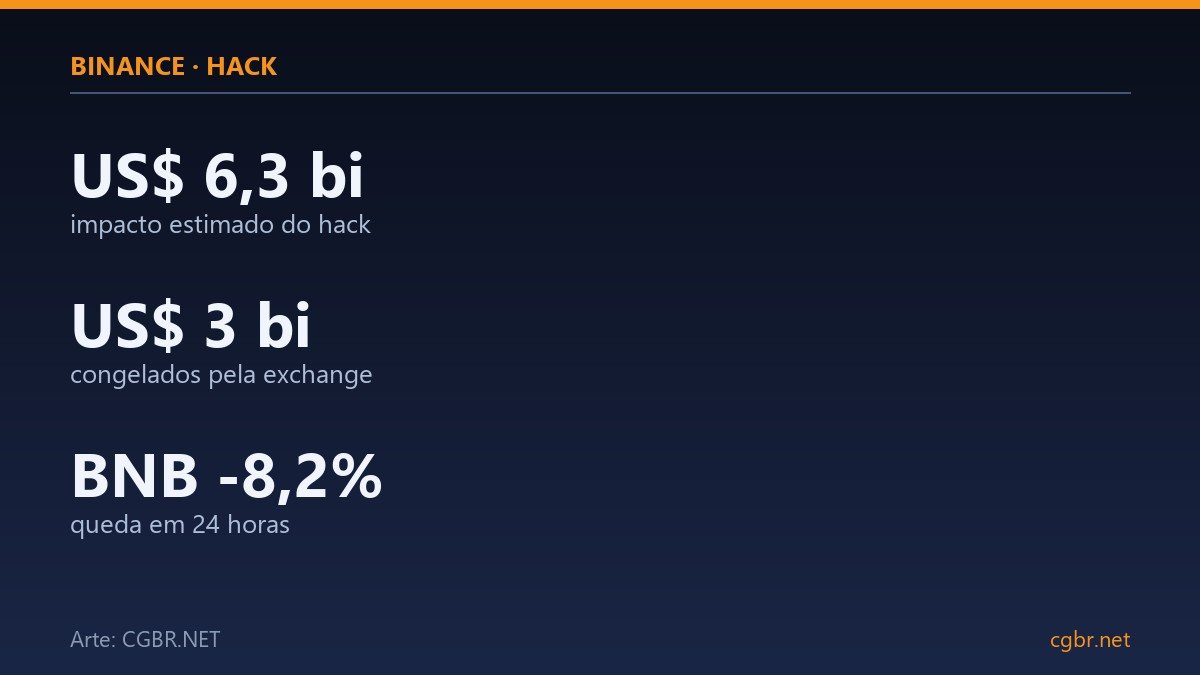
A Binance confirmou nesta sexta-feira (30) um hack de aproximadamente US$ 6,3 bilhões, o maior já registrado no mercado de criptomoedas. A exchange afirma que os fundos dos usuários estão a salvo e que vai cobrir todas as perdas com o próprio caixa e com o SAFU, o fundo de proteção da empresa.
Como o hack da Binance começou
Segundo a investigação preliminar divulgada pela própria exchange, os invasores podem ter usado o laptop comprometido de um engenheiro de DevOps para acessar um contêiner de serviço e disparar transações de saque não autorizadas.
A Binance diz não ter encontrado evidência de que a chave privada da carteira tenha vazado, e a apuração segue em andamento. A empresa não identificou os responsáveis e afirma trabalhar com autoridades policiais e parceiros de análise de blockchain.
O que a Binance descobriu depois
A versão do laptop comprometido ficou pequena ao longo do dia. A exchange disse que encontrou outros pontos de invasão além do computador do engenheiro, sem detalhar quais.
O co-CEO Richard Teng explicou como o invasor passou pelas travas. Ele usou uma delegação EIP-7702 para ganhar autoridade de execução sobre uma carteira quente. Segundo Teng, essa delegação não passou pelos controles normais de aprovação da exchange.
Teng também afirmou que o ataque não foi um clique único. Foi um processo complexo, e a investigação não atribuiu responsabilidade a nenhum funcionário.
O invasor teria usado ainda um mecanismo de autodestruição para apagar ferramentas e rastros, o que atrapalhou a apuração.
Os prazos mudaram de novo: saques em até 40 horas e relatório completo de prova de reservas até segunda-feira.
O que a Blockaid viu na rede
A Blockaid, empresa de segurança que acompanha a movimentação on-chain, descreveu o ataque como um caso de uso indevido de chave: em vez de roubar a chave, o invasor compromete o sistema que assina as transações.
A análise aponta que o atacante agrupou 50 autorizações do tipo EIP-7702 em uma única transação direcionada ao endereço Binance 14. Uma delas correspondia ao nonce exigido pela conta, o que permitiu que fosse aceita. A conta afetada teria sido delegada a um contrato não verificado, capaz de drenar tokens e Ether.
O que a exchange fez
- congelou cerca de US$ 3 bilhões em ativos com apoio de parceiros de blockchain;
- suspendeu depósitos e saques durante as verificações de segurança;
- revogou a autorização do endereço afetado;
- prometeu publicar uma Prova de Reservas atualizada.
O mercado sentiu na hora
O BNB, token da BNB Chain, recuou mais de 8% e era negociado perto de US$ 693. O bitcoin caiu 4,8%, para cerca de US$ 77 mil, e o ether perdeu 5,7%. Tokens de finanças descentralizadas foram os mais castigados: AAVE caiu 11,3% e UNI, 10,4%.
A Aave bloqueou novos depósitos e empréstimos nos mercados V3 e V4 operados pela comunidade, por precaução. A plataforma afirmou que seus contratos não foram afetados e que os usuários continuam podendo sacar e quitar dívidas.
Quem está por trás
A atribuição ainda não é oficial, mas investigadores apontam semelhança com ataques ligados à Coreia do Norte. A Blockaid disse que a operação lembra o caso da Bybit, em fevereiro de 2025, quando invasores comprometeram credenciais de um desenvolvedor e enganaram os assinantes para aprovar uma transação maliciosa.
Conclusão
O tamanho do prejuízo recoloca a pergunta que o setor prefere evitar: se a maior exchange do mundo, com equipe de segurança dedicada, cai por causa de um laptop, o que sobra para as demais? A resposta prática passa por custódia, quem deixa tudo numa corretora depende da corretora. E o desfecho do caso, incluindo quanto será de fato recuperado, deve definir o tom do mercado nas próximas semanas.
Leia também: Binance pede licença ao Banco Central e tira 22 criptoativos do Brasil; Hacks e golpes custam US$ 3 bilhões ao setor cripto em 2024.
Este conteúdo é informativo e não constitui recomendação de investimento. Criptoativos envolvem alto risco.
Fonte: Cointelegraph Brasil (reportagem original)